Détection ML
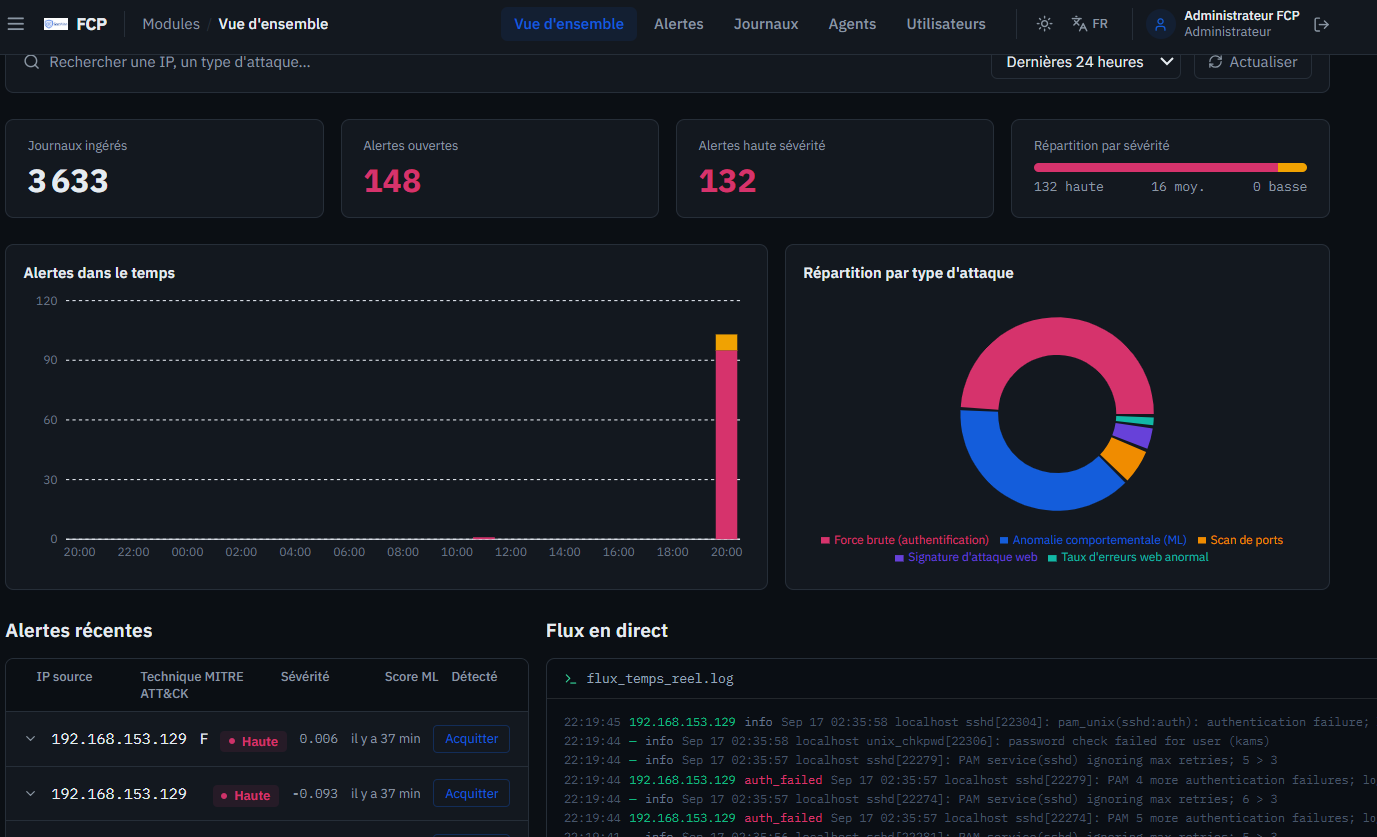
Corrélation d'événements, anomalies comportementales, signatures d'attaque web et force brute.
Division 02 // B2B
socGen est la déclinaison entreprise de FakeCheckerPlus : un centre d'opérations de sécurité basé sur le machine learning, conçu pour détecter, analyser et répondre automatiquement aux incidents de cybersécurité.
socGen // monitor de menaces actif
Corrélation d'événements, anomalies comportementales, signatures d'attaque web et force brute.
Isolation d'endpoints, airgap agentique, mitigation en moins de 140 ms sur le chemin critique.
Journaux ingérés, alertes ouvertes, répartition par sévérité, flux temps réel pour les analystes.
Infrastructures critiques, SI métier, authentification, réseau et télémétrie des agents.